 연합뉴스
인공지능(AI) 해킹으로 고객 정보 유출 피해를 본 금융사가 현재까지 총 16곳에 달하며, 약 10만건의 정보가 유출된 것으로 조사됐다.
금융위원회는 14일 정부서울청사에서 제2차 긴급 상황대응 회의를 열고 금융보안사고 현황을 점검했다.
금융위는 금융감독원-금융보안원과 함께 신한은행 등 금융 회사 해킹사고 직후부터 현장 조사인력을 파견하고 공격자 IP공유, 체크리스트 배포 등 조치를 취했다.
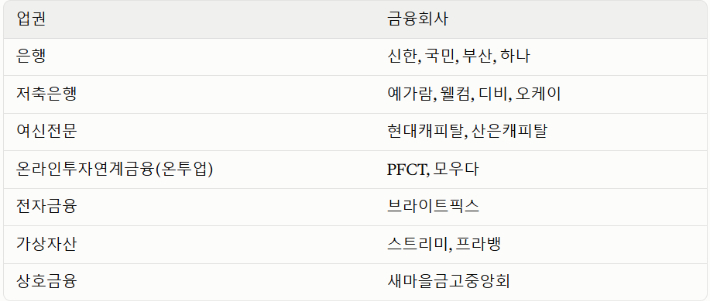
금융당국에 따르면, 신한은행 침해사고 전후로 사고 발생이 확인된 금융회사는 은행·저축은행· 상호금융·여전업·전금업·온투업·가상자산사업자 등 全업권에 걸쳐 총 16곳으로 조사됐다.
 금융위원회 제공
현재도 금융회사들이 공유된 IP 등을 바탕으로 침해발생 여부를 확인중인 만큼 사고 발생 금융사는 더 늘어날 가능성이 있다.
또 현재까지 확인된 정보유출 건수도 성명과 연락처 등 10만건에 달했다.
금융위 관계자는 "직접적 부정결제 우려가 있는 계좌번호와 카드번호 등의 정보 유출은 확인되지 않았다"고 말했다.
금융위는 사고를 신고한 금융회사에 대해서는 공격 IP를 차단하고, 보안패치와 관련 서비스 중단 등 추가 침해사고 방지조치를 하도록 했다.
또한 개인정보 유출사실·대응요령 안내 등 소비자 보호 조치를 취하도록 관리·감독하고 있다.
이와 함께 금감원과 금보원 현장 조사를 바탕으로 침해경로·공격방식을 파악해 침해 사고 간 연관성이 있는지, 동일인의 소행인지도 파악중이다.
555개 금융사 중 130개사 '미흡' 자체 발견…보안관리 연1회→2회로
해킹 사고 이후 금융위가 지난 8일까지 전 금융권 555개사를 대상으로 12개 항목 체크리스트 점검을 진행한 결과 425개사는 '적정'으로 제출한 것으로 파악됐다. 반면 130개사는 미흡사항이 있다고 보고했다.
금융위는 "대부분 보안패치, 관제체계 관련 1~2건의 점검항목에서 보완 필요사항이 확인됐다"며 "상대적으로 보안역량이 약한 전금업·온투업 부문에서 많은 미흡사항이 발견됐다"고 전했다.
구체적으로 살펴보면, △최신 보안패치 미적용 △제조사 기술지원 종료(EOS : End of Support) 시스템 관리 미흡 △실시간(24시간) 관제체계 미구축 △공격표면 관리 미흡(대외시스템 대상 인증·인가 누락, 중요 서비스에 대한 강화된 인증절차(MFA) 미도입 등) 등이 보고됐다.
이에 따라 당국은 이날 회의에서 점검과정에서 발견된 취약요인 발생을 구조적으로 방지할 수 있는 제도개선 과제를 논의했다.
이를 위해 금융권이 AI해킹 위협에 충분히 대비할 수 있도록 내부통제 등 보안관리 전반을 점검하고 대응계획을 마련하도록 할 계획이다.
전산시스템이 외부와 연결되는 모든 접점을 목록화·현행화하고, 외부접점의 인증·접근통제 권한을 명확히 설정·엄격히 관리하도록 할 방침이다. 또한 외부접점 관리 등 보안체계 운영·관리와 CEO·CISO·CIO 등의 보고체계·책임범위 등도 명확히 하도록 지도·감독해 나갈 예정이다.
또 해킹 위협 발생 시 금융회사가 해당 사실을 전 금융권에 신속히 전파할 수 있도록 자체 파악한 위협정보도 통합관제시스템 등을 통해 공유할 수 있도록 시스템을 개선하기로 했다.
또한 공격자 관점에서 외부 노출자산, 내부 소스코드, 모바일 앱 등의 취약점을 탐지할 수 있도록 AI 기반 취약점 점검 인프라 구축도 추진한다.
이와 함께 연 1회로 규정된 보안관리를 연 2회 이상으로 확대하고, 중요한 외부접점 등은 필수 점검대상에 포함하는 방안을 추진한다. 긴급한 상황에서는 수시로 점검할 수 있는 근거도 마련할 방침이다.
금융위 신진창 사무처장은 "그간 롯데카드 정보유출, 미토스 쇼크 등 다양한 계기로 수차례에 걸쳐 전수점검과 관리 강화를 주문했음에도, 금융회사에서 기본적인 부분이 잘 지켜지지 않는 사례가 발견된 것은 매우 뼈아픈 부분"이라며 "AI공격은 AI로 방어'하는 보안체계를 확립하기 위한 망분리 규제 완화 등 제도개선도 보다 면밀하고 속도감 있게 추진해 나가겠다"고 말했다.
영문기사 보기 (View English Article)